認証エラー
Authentication Error
認証エラー(Authentication Error)とは、システムやサービスにログインしようとした際、入力されたIDやパスワードが間違っていたり、認証トークンの有効期限が切れているなどの理由で、正当なユーザーとして認められずアクセスが拒否される状態のことです。
🐾 猫で例えると?
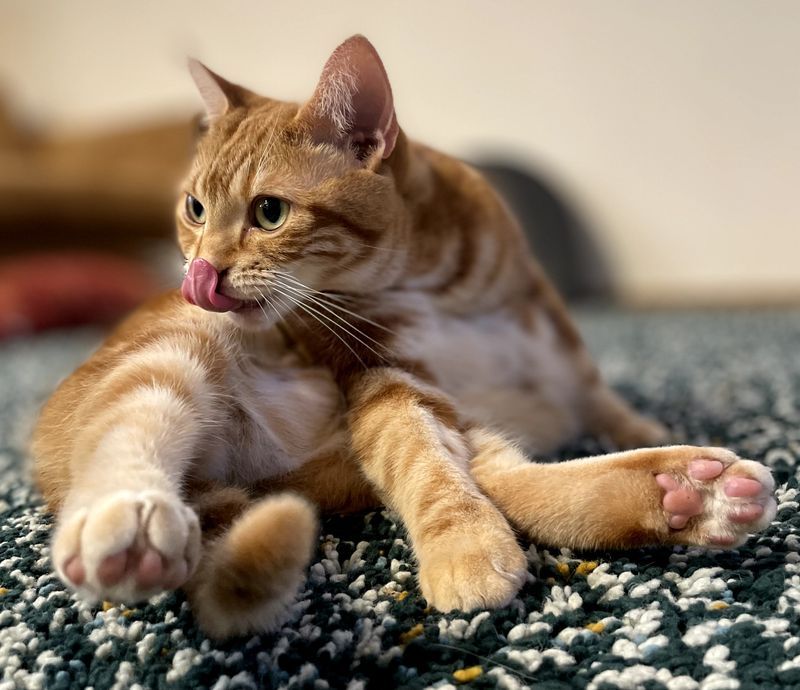
変顔を決める茶トラを、いつもの顔と照合しようとする場面を想像してみましょう。登録情報と今回提示された情報を比べ、本人だと確認できない状態が認証エラーです。写真の表情だけで実際の顔認証が失敗するとは限りませんが、「本人でも確認に失敗することがある」という点が例えのポイントです。
💻 開発現場における「認証エラー」とは?
認証は「誰であるか」を確認し、認可は「その操作を許可するか」を決めます。ログインできても管理画面を開けないなら、認証ではなく権限の問題かもしれません。パスワード認証では、平文を保存せず、パスワードに利用者ごとに異なる値(ソルト)を加えて計算した値(パスワードハッシュ)を保存し、専用の検証関数を使います。ハッシュは復号できる暗号化とは異なります。
認証エラーには様々な原因があります。単純な入力ミス(Typo)のほか、Caps Lockがオンになっている、古いパスワードがブラウザに自動入力されている、あるいはAPI通信において有効期限の切れたアクセストークンを送信してしまった場合(HTTPステータスコード 401 Unauthorized)などが代表的です。
⚠️ 認証エラーの仕組みと注意点
セキュリティの観点から、システムを設計する際は、認証エラー時のメッセージを「親切にしすぎない」ことが鉄則です。「パスワードが間違っています」と表示してしまうと、悪意のある攻撃者に「このIDは実在するんだな」というヒントを与えてしまうからです。
// 認証結果の表示だけを示す疑似コード
// verifyCredentialsはソルト付きパスワードハッシュを検証する想定
const authenticated = await verifyCredentials(id, password);
if (!authenticated) {
  showError("IDまたはパスワードを確認してください");
}
メッセージをそろえても、応答時間や HTTP ステータスの差からアカウントの有無が推測される場合があります。画面には復旧方法を示し、運用ログには原因を記録するなど、利用者への案内と内部調査を分けます。パスワードやトークン自体はログに残しません。
🛠️ 認証エラーを賢く扱うためのポイント
安全な認証システムを構築し、ユーザーの利便性とセキュリティを両立させるためには、以下のポイントに注意します。
- エラーメッセージを曖昧にする: 前述の通り、IDとパスワードのどちらが間違っているかを明示せず、攻撃者への情報漏洩を防ぎます。
- 試行回数を制御する: 連続失敗に待ち時間や一時的な制限を設けます。第三者が故意に失敗させて本人を締め出す問題もあるため、永久ロックだけに頼らず、解除・復旧手段を設計します。
- 適切なトークン管理と再認証: セッションハイジャックを防ぐため、APIトークンなどの有効期限は短く設定し、期限切れの認証エラーが出た際はスムーズに再ログインへ誘導します。
変顔の茶トラが本人なのに見分けてもらえないように、認証エラーは正規の利用者にも起こります。利用者には入力内容や有効期限を確認する手順を案内し、運用側では秘密情報を残さず原因を追えるログを用意しましょう。