ハッカー
Hacker
コンピュータの仕組みを探究し、技術を駆使する人を指す言葉です。文脈によって熟練した技術者にも、不正侵入者にも使われます。呼び名だけで善悪を判断せず、目的と許可された行動の範囲を確認することが大切です。
🐾 猫で例えると?
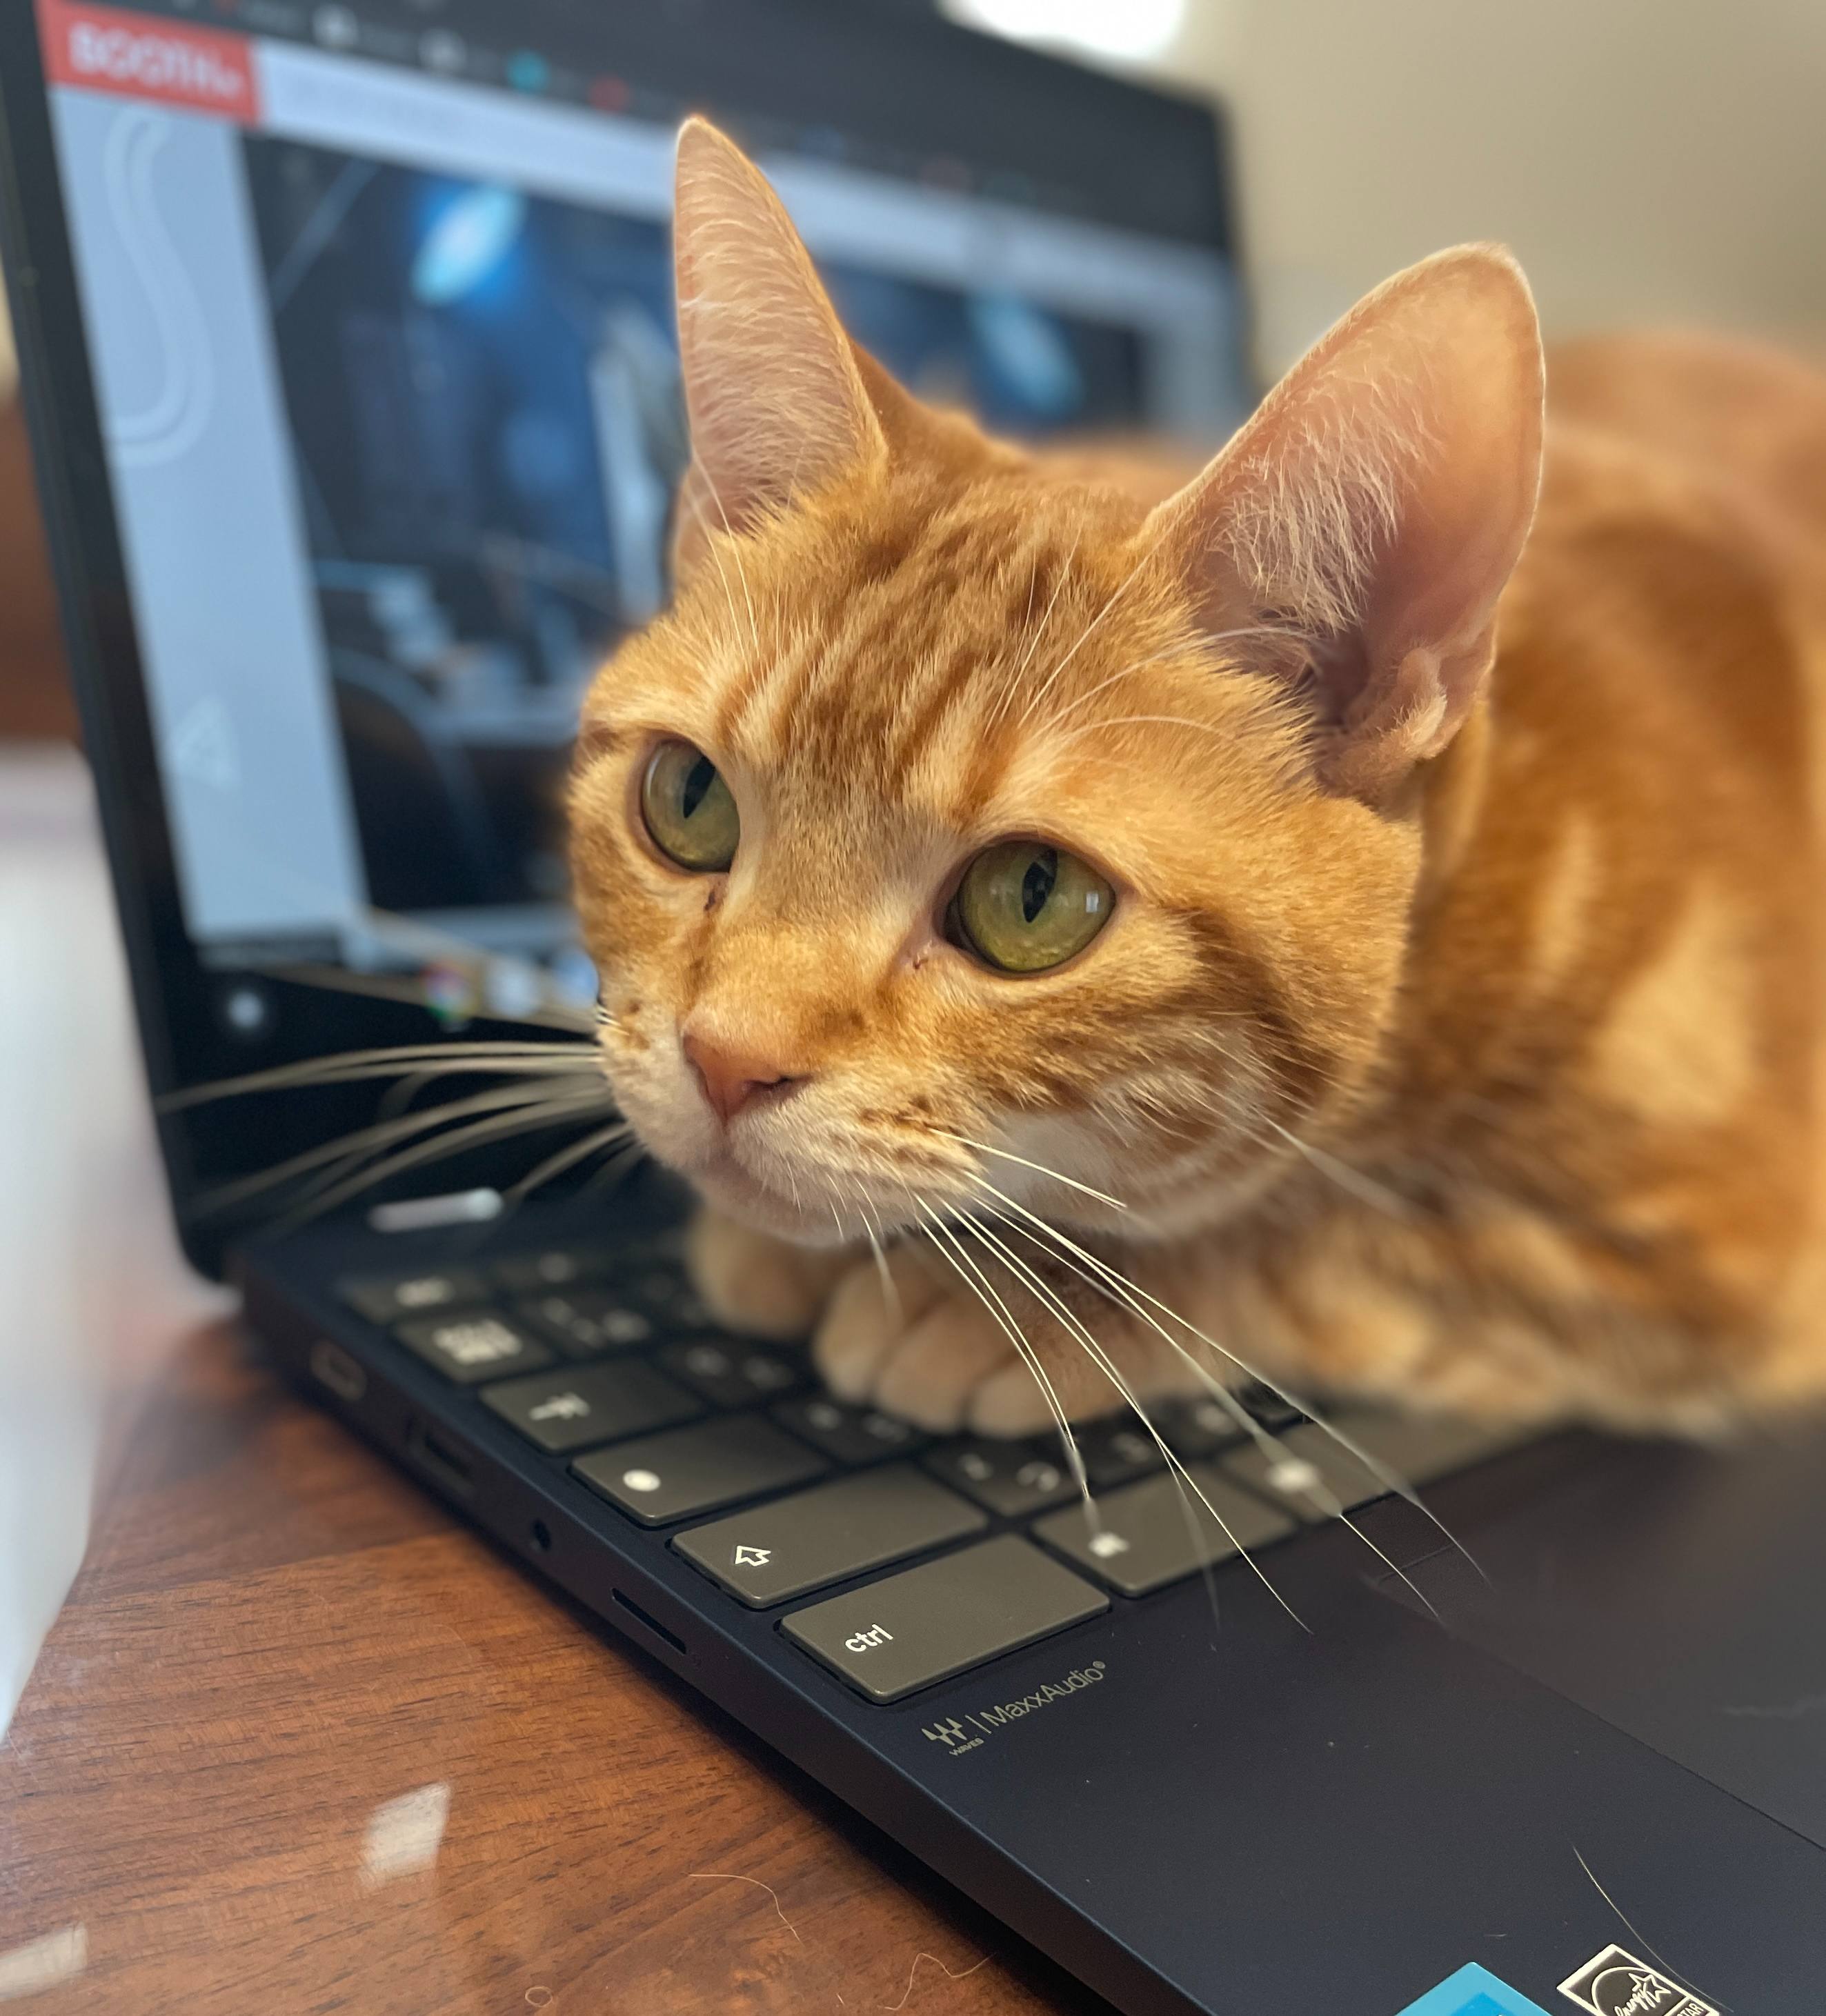
ノートパソコンのキーボードの上に堂々と陣取り、画面には目もくれず、遠くを見据えて何かを企んでいそうな茶トラ猫。その姿は、システムの中枢(入力インターフェース)を完全に掌握し、高度な技術で何らかのコマンドを打ち込もうとしている熟練の「ハッカー」そのものです。「このシステムの脆弱性は見抜いたニャ」と言わんばかりの知的で企みに満ちた表情が、技術への深い探求心を表しています。
💻 IT現場における「ハッカー」とは?
メディアなどでは「サイバー犯罪者」と同義で使われがちな「ハッカー」ですが、IT業界(特に開発やインフラの現場)において、本来は「コンピュータの仕組みを隅々まで理解し、技術的な問題を鮮やかに解決する優秀なエンジニア」への尊称です。Linuxの生みの親であるリーナス・トーバルズなども、偉大なハッカーの一人です。
セキュリティの分野では、善悪を区別するために帽子(ハット)の色で分類します。悪意を持ってシステムを攻撃する者を「ブラックハッカー(またはクラッカー)」と呼び、逆にその技術をシステムの防御や脆弱性の発見・修正のために使う正義の専門家を「ホワイトハッカー」と呼びます。現代のIT企業において、ホワイトハッカーは自社や顧客のシステムを守るために欠かせない存在です。
⚠️ ハッカー(ホワイトハッカー)の技術とセキュリティ調査
許可を得てシステムの弱点や攻撃による影響を確かめる活動には、脆弱性診断やペネトレーションテストがあります。テスト対象、期間、許される操作、障害時の連絡先を合意してから行います。技術への好奇心や善意だけで、他者のシステムを調査してよいわけではありません。
脆弱性を探る情報収集(スキャン)
攻撃の第一歩は、対象となるサーバーやネットワークが「どのような状態か(開いているポートや稼働しているサービス)」を調査することです。この段階でよく使用されるのが、ポートスキャンツールです。
# 自分で管理する検証用端末だけを対象にする例
# Nmapをインストールし、ローカルで調査用サービスを起動済みとする
nmap -sV 127.0.0.1
# -sVは応答からサービス名・バージョンの識別を試みる
スキャン結果のサービス名やバージョンは調査の手掛かりです。表示が隠されている場合や、古い版に修正だけ適用されている場合もあるため、数字だけで脆弱性の存在を断定できません。構成情報やベンダーの修正情報と照合し、影響と対策を報告します。
🛠️ 悪意あるハッカー(クラッカー)からシステムを守るポイント
システムをインターネットに公開している以上、常に世界中のブラックハッカーから自動化されたスキャンや攻撃を受けていると考えなければなりません。被害を防ぐためには、以下の基本を徹底することが重要です。
- 最小権限の原則を徹底する: アプリケーションやユーザーに付与する権限は、必要な「最小限」にとどめます。万が一、一部の権限が奪われても、システム全体(root権限など)が乗っ取られるリスクを減らせます。
- 不要なポートやサービスを閉じる: 稼働しているサービスが多いほど、攻撃される「的」が大きくなります。ファイアウォール(FW)を適切に設定し、外部に公開する必要のないポート(SSHの22番など)は特定のIPからしかアクセスできないように制限します。
- 常に最新のパッチを適用する: 既知の脆弱性を放置することが最も危険です。OS、ミドルウェア、CMS(WordPressなど)、使用しているライブラリは常に最新の状態(またはセキュリティパッチが適用された状態)を保ちましょう。
キーボードを占領する茶トラのように、仕組みに興味を持つ姿勢は技術を学ぶ出発点です。自分の検証環境で理解を深め、その知識を許可された範囲で改善に役立てましょう。