アイソレーション
Isolation
セキュリティやシステムの安定性を高めるため、ネットワークやプログラムの実行環境を他の部分から「分離・隔離」し、外部からの干渉やマルウェア感染などの被害拡大を防ぐ技術や考え方を指します。
🐾 猫で例えると?
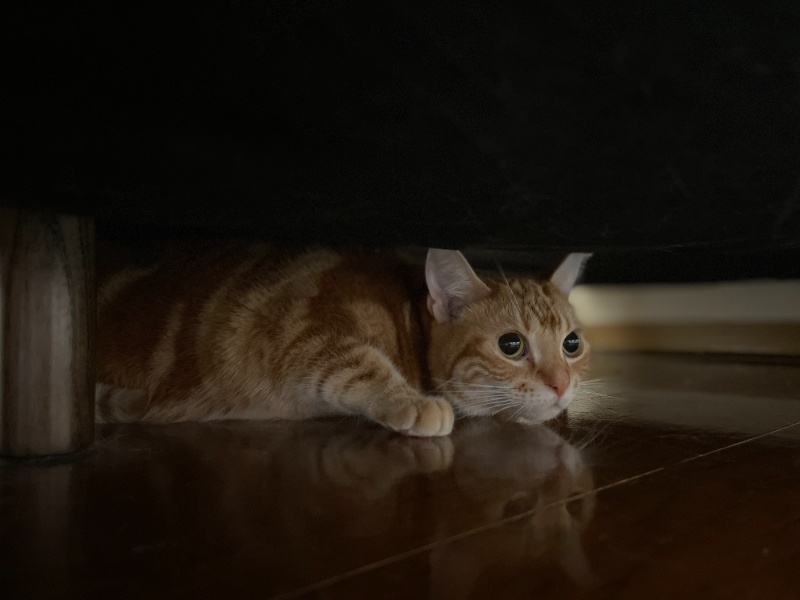
ソファーの下へ避難する茶トラを、「他の場所からの影響を受けにくくするため境界を設けた状態」に見立てます。現実には音が届くように、システムの隔離も何を遮断して何を通すかによって効果が変わります。隠れ場所があるだけで完全に安全になるわけではありません。
💻 IT現場における「アイソレーション」とは?
ITインフラやWebセキュリティにおいて、システム全体をフラットに繋げてしまうのは非常に危険です。もしひとつのサーバーがウイルスに感染したり、サイバー攻撃を受けたりした場合、その被害がドミノ倒しのように全システムへ波及(ラテラルムーブメント)してしまうからです。
そこでエンジニアは、システムを細かい区画に分け、それぞれを「アイソレーション(隔離)」する設計を行います。例えば、ユーザーが直接アクセスするWebサーバーと、顧客情報が眠るデータベースサーバーは別のネットワーク領域に隔離し、必要最小限の通信しか許可しません。ソファーの下へ避難する茶トラのように境界を設けつつ、システムでは必要な通信まで止めていないかを確認します。分けた場所を無条件に安全と見なさず、残る接続先と権限も点検します。
⚠️ アイソレーションの仕組みと注意点
コンテナはプロセスやネットワーク等を分けられますが、通常はホストのカーネルを共有します。コンテナ化だけで強固な安全境界が完成するわけではなく、権限、ホストへのマウント、通信設定を合わせて確認します。
Docker Composeによるネットワーク分離の例
以下はDocker Composeのネットワーク部分だけを抜き出した構成例です。WebサーバーとDBが共通ネットワークを持たなければ、Webサーバーからの正規のDB接続もできない点を示しています。DBの認証・永続化やホスト側の公開ポート設定は省略しています。
# Composeのネットワーク分離を示す抜粋
services:
  web:
    image: nginx
    networks: [public_net]
  db:
    image: mysql
    networks: [private_net]

networks:
  public_net: {}
  private_net:
    internal: true # このネットワークを外部接続用にしない
この構成ではWebとDBを直接連携できません。必要な場合は専用のアプリ層を適切なネットワークへ接続し、接続先や権限を絞ります。internal: trueはホストや共有資源も含めた完全隔離を保証する設定ではありません。
🛠️ アイソレーションを賢く使うためのポイント
現場でアイソレーションを導入する際、セキュリティと利便性のバランスを取るためのポイントです。
- サンドボックスの境界を確認する: 不審なプログラムを調べる場合、共有フォルダ、クリップボード、外向き通信などから影響が広がらない設定が必要です。普段使いの環境で安易に実行しないようにします。
- ブラウザアイソレーション(無害化): 標的型攻撃を防ぐため、社員が閲覧するWebサイトの画面だけを画像として社内PCに転送し、悪意のあるスクリプトを社内ネットワークに持ち込ませないソリューションも存在します。
- 過剰な隔離による連携障害に注意: ガチガチに隔離しすぎるとシステム間の連携が困難になるため、APIなどを通じた安全な出入り口(ホワイトリスト形式での許可)だけは確保しておくバランスが重要です。
極度の寂しがり屋である茶トラも、雷が止んで脅威が完全に去ったと判断すればアイソレーション状態を解除し、大好きなアメショの隣へ戻っていきます。システムもただ隔離するだけでなく、安全が確認されたら適切に通信を再開させる柔軟な設計を取り入れていきましょう。