検疫
Quarantine
危険なファイルやマルウェアに感染した可能性のある機器を安全な場所(ネットワークや専用フォルダ)に隔離し、被害の拡大を防ぎつつ安全性を確認する仕組みのこと。
🐾 猫で例えると?
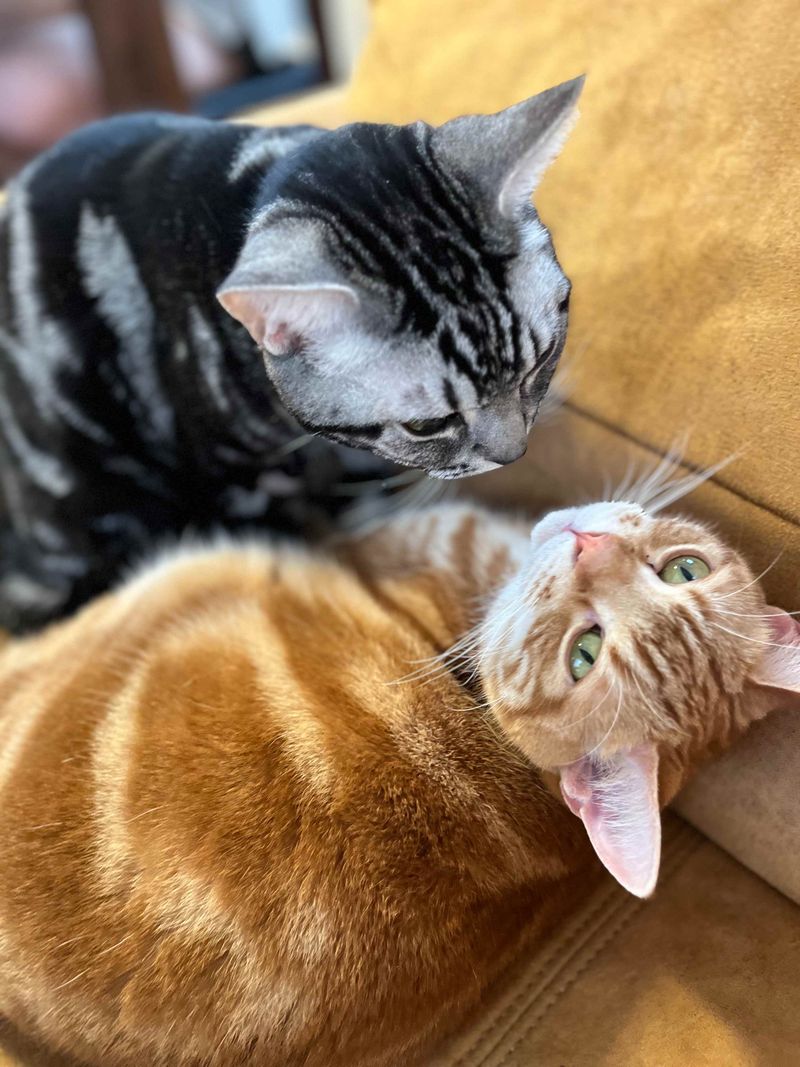
アメショが茶トラの匂いを確認する姿を、確認が済むまで、別の場所で待ってもらう確認係に見立てます。ITの検疫では「更新済みか」「不審なファイルがないか」など決めた条件を調べます。合格はその時点の条件を満たしたという意味で、将来も含めて安全が証明されたわけではありません。
💻 IT現場における「検疫」とは?
IT現場における「検疫」は、主に「検疫ネットワーク」や「アンチウイルスソフトの隔離機能」として登場します。例えば、社員が自宅でのテレワークや出張先で使っていたノートPCを、会社のネットワークに接続しようとする場面を想像してください。
もしそのPCが外でマルウェアに感染していた場合、そのまま社内LANに繋ぐと、他の機器へ被害が広がるおそれがあります。そこで、接続してきた端末をまずは「検疫ネットワーク」という他の業務サーバーと切り離された場所に繋がせます。そこでOSのアップデート状況やウイルス対策ソフトの定義ファイルが最新かどうかを自動で検査し、合格した端末だけを本番ネットワークへ通すのです。
⚠️ 検疫の仕組みと注意点
検疫の最大のメリットは「水際対策」と「被害の局所化」です。そして単に「怪しいから捨てる(削除する)」のではなく、「一旦隔離して調べる」という点が重要です。
マルウェア検知時の隔離(ファイル検疫)
セキュリティ製品は、疑わしいファイルの実行やアクセスを制限し、管理下の隔離領域に保管することがあります。誤検知なら製品の手順で復元できますが、必要なファイルという理由だけで解除せず、検知理由や配布元を確認します。
# 動作を説明する架空の記録(製品固有の保存形式ではない)
検出対象: unknown_tool.exe
処置: 製品の隔離機能でアクセスと実行を制限
確認事項: 検知名、検出時刻、配布元、影響した処理
# ファイルの拡張子変更や別フォルダへの移動だけでは安全にならない
ファイルの隔離と端末のネットワーク隔離は対象が異なります。端末の隔離でも、管理サービスへの通信は残すなど製品ごとに動作が違うため、調査と復旧に必要な経路を確認します。
🛠️ 検疫を賢く使うためのポイント
検疫機能を正しく運用し、安全なシステム環境を保つためのポイントです。
- 定期的な検疫フォルダの確認: 検疫されたファイルが放置されるとストレージを圧迫したり、実は必要な業務ファイルが隔離されていて業務が止まっていることがあります。定期的にログを確認しましょう。
- 検査基準のアップデート: 検疫ネットワークやセキュリティソフトの「検査の基準(ウイルス定義ファイルなど)」を常に最新に保たないと、新しい手口の脅威をすり抜けさせてしまいます。
- ゼロトラストとの組み合わせ: 近年は「入り口で検疫して社内に入れれば後は安全」という境界型防御だけでなく、「ネットワーク内に入った後の通信もすべて疑う(ゼロトラスト)」という考え方が主流になりつつあります。
アメショが茶トラの匂いを確かめるように、検疫は確認が済むまで対象を分けておく考え方です。隔離したファイルをすぐ削除したり元へ戻したりせず、検出理由と誤検知の可能性を確認しましょう。端末の検疫でも、検査基準と接続を再開する条件を決めておきます。