サンドボックス
Sandbox
プログラムに許す操作やアクセス範囲を制限し、他の環境への影響を抑えて実行する仕組みです。仮想マシン、OSの制限機能などで実現しますが、隔離の強さと残る接続先は方式や設定によって異なります。
🐾 猫で例えると?
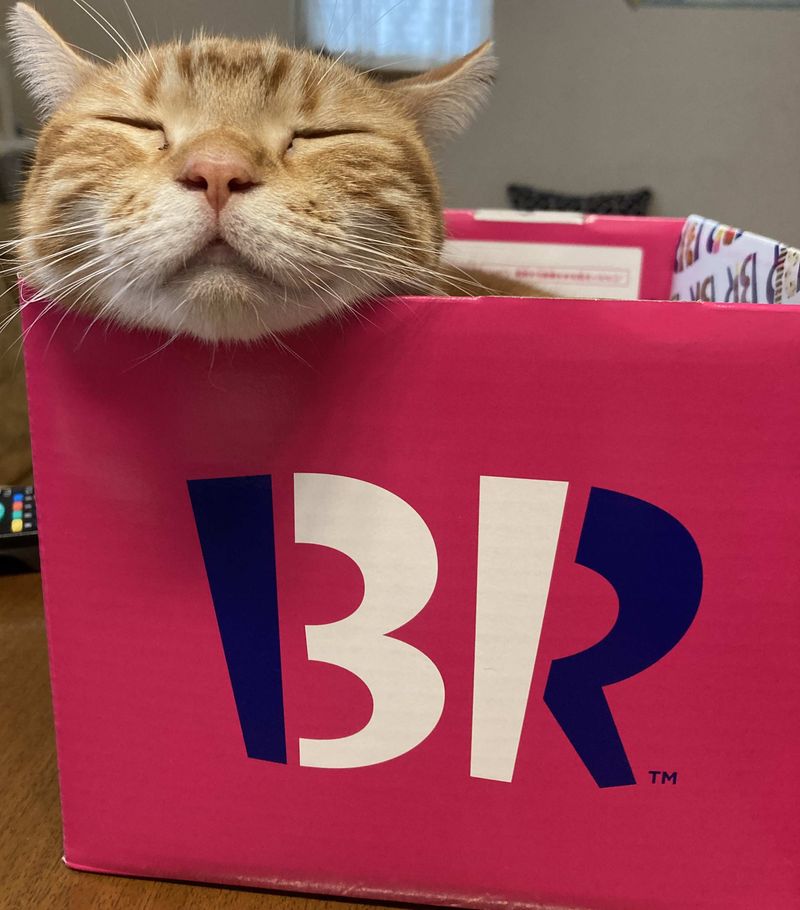
空き箱に収まる茶トラの箱を「動ける範囲の境界」に見立てます。ただし手が箱から届けば外の物にも触れます。サンドボックスも、共有フォルダやネットワークなど、外へ届く経路があるかを確認して初めて効果を判断できます。
💻 IT現場における「サンドボックス」とは?
システム開発やセキュリティ運用の現場では、サンドボックスは欠かせない「実験場」です。主な用途は2つあります。
一つは不審なプログラムの分析です。普段のデータや認証情報を持ち込まず、通信や共有機能を制限した専用環境で観察します。一般的な仮想環境を起動しただけでマルウェア解析に安全な状態になるわけではありません。
もう1つは開発・テスト環境としての利用です。例えば、Webブラウザ(Google Chromeなど)は、各タブをサンドボックス化しています。あるサイトで動いているJavaScriptが暴走したり、悪意のあるコードが含まれていたりしても、PC内の他のファイルや他のタブにアクセスできないよう制限されています。
⚠️ サンドボックスの仕組みと注意点
サンドボックスは、OSの機能を制限したり、仮想マシン(VM)やコンテナ技術を用いて実現されます。実行されるプログラムからは、あたかも本物のシステムで動いているように見えますが、読み書きできるファイルやネットワーク接続は厳しく制限されています。
コンテナによる隔離の例
次はDockerで制限を付けた環境を起動する例です。Dockerを導入済みで、検証用のAlpineイメージを用意している前提です。コンテナは通常ホストのカーネルを共有するため、高い危険性のある検体の解析環境とは分けて考えます。
# 通信と書き込みを抑えた、通常のコマンド検証例
docker run --rm -it --network none --read-only --cap-drop ALL alpine /bin/sh
# 共有マウントは指定しない。これだけで完全隔離とはならない
非常に便利なサンドボックスですが、最近では「サンドボックス回避(Sandbox Evasion)」という高度な攻撃手法も存在します。マルウェア側が「自分は今、砂場の中にいるな」と検知すると、おとなしく振る舞い、実環境に持ち込まれた時だけ牙を剥くという狡猾なものもあります。
🛠️ サンドボックスを賢く活用するためのポイント
安全に検証を行うために、以下のポイントを意識しましょう。
- 「完全」ではないことを理解する: サンドボックスを突き破って実環境に干渉する「サンドボックス脱獄(Escape)」のリスクはゼロではありません。極めて危険な検証は、物理的にネットワークから切り離された環境で行うのが定石です。
- 使い捨て(エフェメラル)環境にする: 検証が終わったら、そのサンドボックスは丸ごと削除し、常にクリーンな状態で次の検証を始めるように設定しましょう。
- 保護機能を更新する: OSやブラウザの更新で、隔離を回避する脆弱性の修正を取り込みます。最新版でも無制限に安全という意味ではありません。
茶トラの箱の大きさを確かめるように、「このプログラムはどこへ届くか」を確認すると、サンドボックスを正しく選べます。必要な検証だけを行い、終わった環境は閉じて次に状態を持ち越さないようにしましょう。