トロイの木馬
Trojan Horse
トロイの木馬とは、無害で有益なソフトウェア(便利なアプリやゲームなど)を装ってユーザーにインストールさせ、バックグラウンドで悪意のある操作(データの窃取、破壊、外部からの遠隔操作など)を行うマルウェアの一種です。
🐾 猫で例えると?
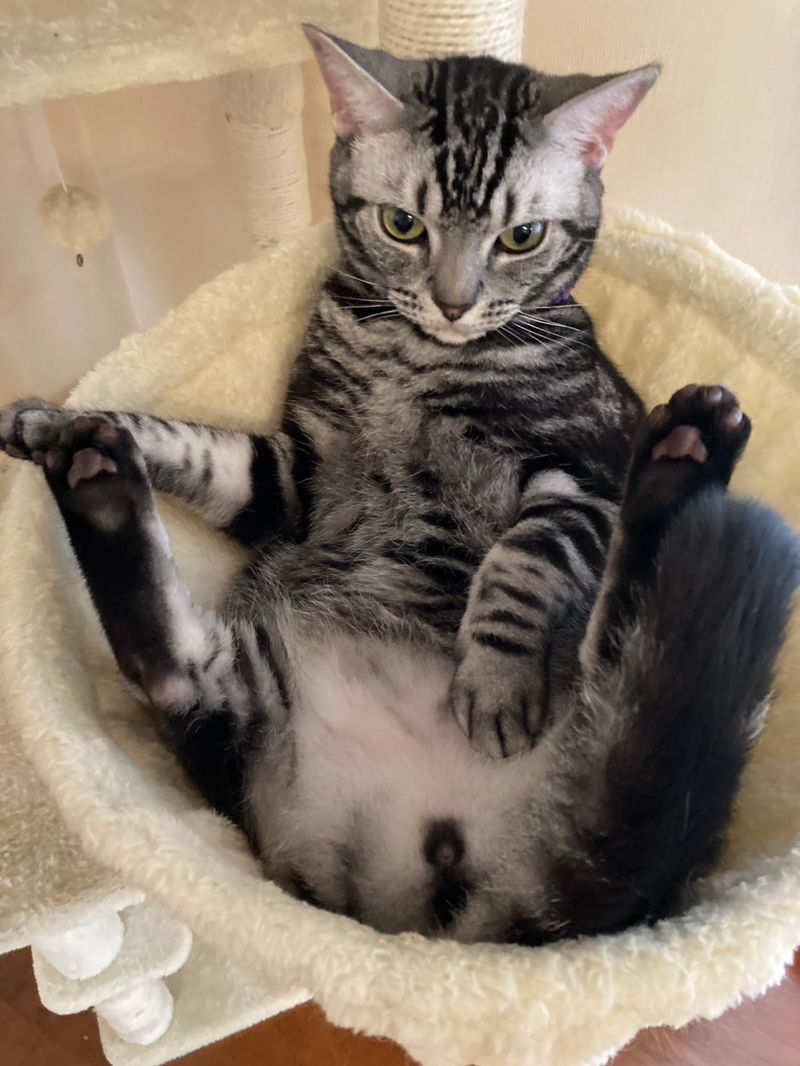
仰向けでお腹を見せるアメショ。この安心感のある姿を、利用者に「触ってみよう」と思わせる入口に見立てます。トロイの木馬では、無害で役に立つものに見せ、利用者が実行すると悪意のある処理が動きます。見た目の便利さだけで実行せず、入手元や要求される権限も確認します。
💻 IT現場における「トロイの木馬」とは?
見かけの機能とは別に悪意ある機能を隠す点が、トロイの木馬の特徴です。ウイルスやワームは増殖の仕方に注目した分類なので、実際のマルウェアが複数の性質を持つ場合もあります。
自己増殖しない代わりに、ユーザーの心理的な隙(ソーシャルエンジニアリング)を突いて侵入します。例えば「PCの動作を軽くするツール」や「有名アプリの海賊版」など、ユーザーが自ら進んでダウンロード・実行したくなるような形に偽装します。ユーザー自身の手によって権限が与えられてしまうため、単純なファイアウォールだけでは防ぐことが難しく、企業のネットワークにおいても重大なインシデントの引き金になりやすいマルウェアです。
⚠️ トロイの木馬の仕組みと深刻なリスク
侵入後の動作は種類によって異なります。遠隔操作の入口を作るものもあれば、情報を盗んだり別のマルウェアを導入したりするものもあり、すべてが同じバックドアを作るわけではありません。
代表的な被害(ペイロードの実行)
侵入後に実行される悪意ある動作(ペイロード)には、キーボードの入力履歴を盗み取る「キーロガー」、保存されているパスワードやクレジットカード情報の窃取、ランサムウェアの追加ダウンロード、さらには別のサーバーを攻撃するための「踏み台」として利用される(ボットネット化)など、多岐にわたります。
# Windows PowerShellで接続と所有プロセスIDを見る例
Get-NetTCPConnection -State Established |
  Select-Object RemoteAddress, RemotePort, OwningProcess
# 未知のIPだけで感染と断定せず、プロセスと用途を照合する
文書を装った実行ファイル、マクロ有効文書、文書閲覧ソフトの脆弱性など、入口はさまざまです。通常の.docxはVBAマクロを保存する形式ではなく、マクロ有効形式は.docmなどです。拡張子だけで安全を判断せず、配布元と実際の形式も確認します。
🛠️ トロイの木馬を防ぐための重要なセキュリティ対策
トロイの木馬はユーザーの「騙されやすさ」を狙うため、システム的な防御だけでなく、人間のリテラシー向上も必須です。以下のポイントを徹底しましょう。
- 出所不明なソフトは絶対にインストールしない: 公式サイトや信頼できるアプリストア以外(野良アプリや怪しい配布サイト)からのダウンロードは避けましょう。
- ファイルの拡張子の偽装に注意する: 「請求書.pdf.exe」のように、アイコンやファイル名を偽装する手口が定番です。OSの設定で「ファイルの拡張子を表示する」ようにし、本当のファイル形式を確認する癖をつけましょう。
- 最新のセキュリティソフトとEDRの導入: 従来のパターンマッチング型アンチウイルスだけでなく、怪しい挙動(振る舞い)を検知してブロックする次世代型アンチウイルスやEDR(Endpoint Detection and Response)を導入することが有効です。
お腹を見せる猫につい手を伸ばしたくなるように、便利そうなソフトも見た目だけで信用してしまいがちです。実行する前に配布元とファイル名の末尾を確認しましょう。無料か有料かだけで安全性を決めず、入手経路や要求される操作を確かめることが大切です。