ゼロデイ攻撃
Zero-day Attack
開発元等にまだ知られていない、または修正が利用できる前の脆弱性を悪用する攻撃を指す言葉です。利用者が通常の更新だけでは備えにくい段階で悪用されることが問題になります。
🐾 猫で例えると?
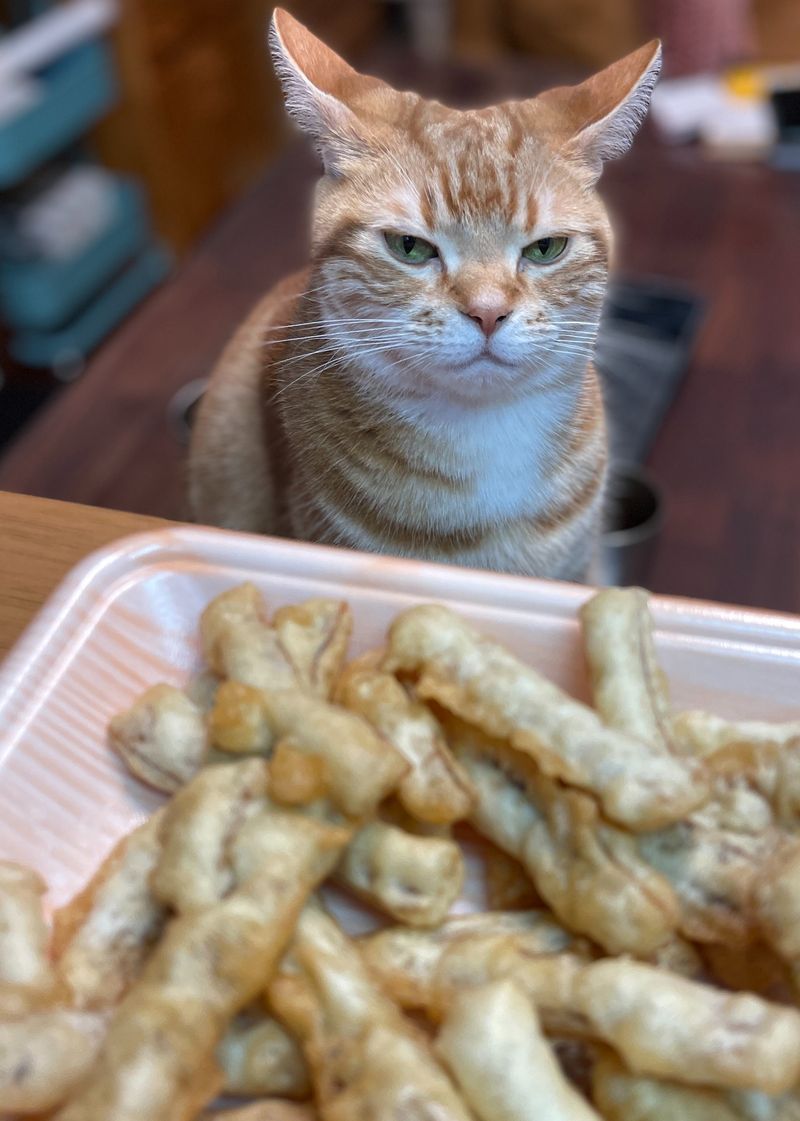
テーブルのイカ天へ顔を向ける茶トラ。飼い主が「そこなら届いてしまう」と気づく前や、しまう準備をしている間に手を伸ばす場面を想像してみましょう。対策が用意される前の弱点を利用する点が、ゼロデイ攻撃に対応します。素早さの競争ではなく、弱点を知る側と修正を用意する側の状況がポイントです。
💻 IT現場における「ゼロデイ攻撃」とは?
ゼロデイは「発見から修正までが文字どおり0日」という日数計算ではありません。公表や修正の有無をどこまで含めるかは資料により表現が異なるため、実際の情報では、いつ誰が把握し、修正・回避策が利用できるかを確認します。
開発元が把握する前に攻撃者が悪用する場合も、修正準備中に攻撃される場合もあります。最新の更新を適用していても影響を受け得ますが、既知の脆弱性への更新を止めてよいという意味ではありません。
⚠️ ゼロデイ攻撃の仕組みと「多層防御」
ゼロデイは脆弱性と修正の状況を表す言葉で、マルウェアのシグネチャに登録されているかとは別です。未知の脆弱性が使われても、後続の不審な操作を既存の防御で検知できる場合があります。逆に振る舞い検知でも見逃しはあり得ます。
振る舞い検知(EDR)による防御イメージ
EDRは端末上の動きを記録し、不審なプログラムや通信の発見・調査を助ける仕組みです。次は考え方を示す架空の記録で、製品がこの挙動を必ず遮断するという例ではありません。
# 端末監視の架空例
観測: Webサーバーのプロセスから想定外のコマンドが起動
調査: 親子プロセス、実行ユーザー、通信先、直前の変更を確認
対応: 侵害が疑われる場合は手順に沿って隔離と証拠保全
このように、「中に入られること」をある程度前提とし、内部での不審な動きをいち早く察知して止めることが、ゼロデイ攻撃への現実的な対抗策となります。
🛠️ 「ゼロデイ攻撃」からシステムを守るためのポイント
完全に防ぐことが難しいゼロデイ攻撃ですが、被害を最小限に抑えるための重要なポイントは以下の通りです。
- 「多層防御」を構築する: ひとつのセキュリティ(壁)が突破されることを前提とし、WAF、IPS、EDRなど、複数の異なる防御策を重ねてシステム全体を守る設計(多層防御)が必須です。
- 迅速なパッチ適用(Nデイ攻撃を防ぐ): ゼロデイ攻撃に対する修正プログラム(パッチ)がメーカーから公開されたら、一刻も早く適用することが最大の防御です。公開された脆弱性を狙う「1デイ攻撃」の被害に遭わないよう、パッチ管理体制を整えましょう。
- 公開範囲と権限を絞る: 修正前でも、不要機能の停止やアクセス制限で影響を減らせる場合があります。ベンダーの回避策を確認し、変更後の業務影響も検証します。
イカ天を狙う茶トラのように、対策を用意する前の隙を突かれることがあります。ゼロデイ攻撃への備えでは、修正の有無に加え、利用中の製品への影響と実施できる回避策を確認します。不審な動きを誰が調べ、どの条件で隔離するかも決めておきましょう。